資産形成において、金利の高い銀行や使い勝手の良い口座を選んで資産を増やすことは大切ですが、それ以上に重要なのが「預けた資産を不正アクセスや不正送金から守り抜くこと」です。
金利上昇局面に入り、SBI新生銀行はSBI証券との新生コネクト連携やSBIハイパー預金、好金利の円定期預金などで非常に大きな注目を集めています。生活防衛資金や投資の待機資金など、まとまった現金を預けている方も多いはずです。
預金口座に大きな資金を置くほど、万が一の不正ログインや不正送金のリスクに対する不安は高まります。銀行が用意しているセキュリティ機能に頼り切るだけでなく、利用者自身がどのような設定を行い、どう運用すれば安全性を最高レベルに高められるのかを理解しておく必要があります。
この記事では、投資歴20年以上でITエンジニアとしてシステムセキュリティに関わってきた私の視点から、2026年現在のSBI新生銀行のセキュリティ仕様(FIDO認証への移行)を整理し、大切な預金を守るための具体的な設定手順と運用実務をまとめました。
1. SBI新生銀行のセキュリティは安全か?
インターネットバンキングを利用する際、気になるのが「その銀行のセキュリティ体制が本当に信頼できるのか」という点です。SBI新生銀行が提供している機能と、過去の経緯から確認していきます。
SBI新生銀行が提供するセキュリティ機能一覧
SBI新生銀行では、個人向けインターネットバンキング(パワーダイレクト)および公式アプリにおいて、多層的なセキュリティ対策が導入されています。
- FIDO規格に準拠したスマートフォン生体認証(指紋・顔認証)
- 取引内容をアプリ上で確認して承認するスマホ認証
- 0円から1,000万円まで設定できる振込限度額
- 0円から200万円まで設定できるATM出金限度額
- 0円から200万円まで設定できるJ-Debit利用限度額
- 振込出金や限度額変更などの重要取引を知らせる通知メールサービス
- 不正ログインを早期検知するための前回ログイン日時表示
- 連続して入力を誤った場合に取引を制限する暗証番号相違ロック
- 一定時間操作がない場合に自動でセッションを破棄する自動ログアウト
- 画面上のソフトウェアキーボードによるキーロガー対策(セキュリティキーボード)
- 不正アクセスを防ぐためのファイアウォール設置
- 偽サイトによる被害拡大を防ぐフィッシングサイト閉鎖システム
かつて「セキュリティが甘い」と言われた理由
GoogleでSBI新生銀行のセキュリティについて調べると、「甘い」という検索サジェストを目にすることがあります。これには歴史的な背景があります。
SBI新生銀行では、かつてプラスチック製の「セキュリティ・カード(乱数表)」を使った認証方式が採用されていました。指定された座標に対応する英数字を入力する仕組みです。しかし、乱数表を使う方式は、利用者が偽サイトに誘導されて認証情報を入力してしまうフィッシング攻撃に対して、現在のFIDO認証ほど強い耐性を持つものではありません。
SBI新生銀行では2023年5月28日以降、セキュリティ・カードによる認証を終了し、スマホ認証やSMS認証、電話認証へ移行しました。
その後、シマンテック社の認証アプリ「VIP Access」を導入し、プッシュ通知による取引承認方式が使われていましたが、取引のたびに外部の別アプリを開いて操作する必要があり、利便性の面や認証基盤の統合について利用者の間で議論がありました。
2026年現在の防御体制:FIDO認証への移行
こうした経緯を経て、SBI新生銀行は2026年に認証基盤の大きな刷新を行いました。
従来の外部アプリ「VIP Access」によるスマホ認証サービスは2026年6月27日で終了し、新しいスマホ認証方式としてFIDO認証へ移行しました。FIDO認証では、SBI新生銀行アプリを使って生体認証による取引承認が完結します。なお、FIDO未登録の場合は、引き続きSMS認証や電話認証でパワーダイレクトを利用できますが、1日あたりの振込上限は200万円に制限されます。
2. スマホ認証(FIDO)の仕組みと設定方法
口座の安全性を高める上で、最優先で設定すべきなのが「スマホ認証(FIDO)」です。
FIDO認証の仕組みとフィッシング耐性
現在のスマホ認証は、オンライン認証の国際標準規格である「FIDO(Fast IDentity Online)」に準拠しています。
FIDO認証では公開鍵暗号方式を利用し、認証に使う秘密鍵はスマートフォンなどの端末内の保護された領域で安全に保管されます。銀行側には公開鍵が登録され、認証時には端末内の認証器が秘密鍵を利用して応答を生成します。
指紋認証や顔認証は、端末内で秘密鍵を利用する際の本人確認に使われます。生体情報そのものを銀行のサーバーへ送信して認証する仕組みではありません。
また、FIDOでは認証情報が正規サイトのドメイン(RP ID)に結び付いているため、偽サイトでは正規サイト向けの認証を成立させにくく、フィッシングによる認証情報の窃取に強いという特徴があります。
VIP Accessとの違い
以前のVIP Accessもプッシュ通知で取引内容を確認して承認する方式でしたが、外部のシマンテック社製アプリを個別にインストールし、銀行アプリと行き来して操作する必要がありました。
新しいFIDOスマホ認証では、「SBI新生銀行アプリ」の内部に認証機能が完全に統合されています。パソコンのブラウザで振込操作を行った場合でも、スマホに届いたプッシュ通知から直接SBI新生銀行アプリを起動し、アプリ画面内で生体認証を行うだけで承認が完了します。
FIDO認証の登録手順
スマホ認証(FIDO)の登録は、以下の手順で行います。あらかじめスマートフォン端末側で指紋認証や顔認証(または画面ロック解除設定)を有効にしておく必要があります。
登録の手順
- スマートフォンに最新版の「SBI新生銀行アプリ」をインストールする
- 店番号、口座番号、パワーダイレクトパスワードを入力してログインする
- 画面の案内に従い、スマホ認証(FIDO)の登録へ進む
- マイナンバーカードや運転免許証などを用いたオンライン本人確認を行う
- 端末の生体認証など、画面の案内に従って登録を完了する
FIDO未登録の場合の制限
SBI新生銀行では、スマホ認証(FIDO)を設定していなくても、ブラウザ版のパワーダイレクトからSMS認証や電話認証を使って取引を継続することは可能です。
しかし、FIDO未登録の状態では「SBI新生銀行アプリ」を利用することができません。また、ブラウザ版からの振込であっても、1日あたりの振込限度額が最大200万円までに制限されます。高額な送金を予定している場合や、利便性とセキュリティを両立させたい場合には、FIDOスマホ認証の登録が不可欠です。
FIDO認証でも防げないリスクと承認時の注意点
FIDOはフィッシングに対して非常に強固な耐性を持ちますが、万能の防壁ではありません。以下のようなリスクはFIDO認証であっても防ぐことができません。
- スマートフォン端末そのものを盗難・紛失し、画面ロック解除コードを第三者に突破された場合
- マルウェアや不正アプリにより、端末自体の遠隔操作を許してしまった場合
- 攻撃者が不正に送金指示を出した際、取引内容をよく確認せずに利用者が誤って生体認証で承認してしまう不注意承認
特に重要なのが「承認時の内容確認」です。スマホにプッシュ通知が届いた際は、慌てて生体認証を行うのではなく、銀行アプリに表示される取引内容(振込先口座名義や振込金額)と、パソコンやブラウザの画面に表示されている承認番号や内容が完全に一致しているかを必ず目視で確認する習慣が極めて重要です。
3. 不正送金リスクを抑える「振込限度額」の運用術
認証を突破されたり誤って承認してしまったりした場合に備え、私が最も確実な防衛策として実践しているのが「振込限度額のコントロール」です。
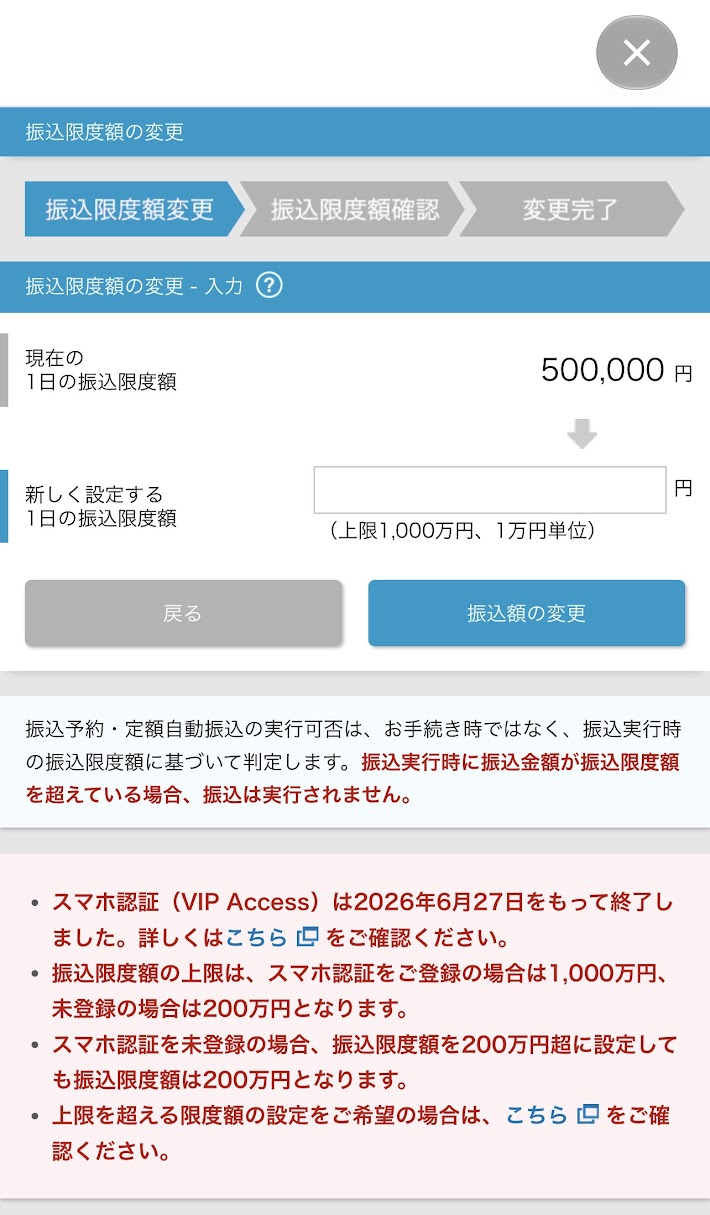
振込限度額の仕様
SBI新生銀行のインターネットバンキング(パワーダイレクト)および公式アプリでは、振込限度額について以下の通り設定されています。
- 初期設定値:1日あたり50万円
- 変更可能範囲:0円〜1,000万円(1万円単位で設定可能、通常は手続き後に反映)
振込限度額を0円に設定しておけば、通常のパワーダイレクトやアプリからの振込は制限されます。万が一不正ログインが発生した場合にも、すぐに通常の振込を実行されるリスクを大幅に抑えられます。
ただし、限度額の変更やATM出金など、別の経路まで完全に防げるわけではありません。後述するATM出金限度額やJ-Debit利用限度額の引き下げ、FIDO認証と組み合わせて、多層的に対策することが重要です。
エンジニア流「平時最小化・送金時のみ一時引き上げ」運用
セキュリティの世界では、平時の権限を最小限にしておく「最小権限の原則」が基本です。これを個人の預金口座に応用し、以下のようなルーティンで運用しています。
平時の設定
- 振込限度額を「0円」または「数万円程度」の必要最低限に設定しておく
送金が必要になったとき
- パワーダイレクトまたはアプリの各種変更メニューから、振込限度額を必要な金額に引き上げる
- 認証(FIDOスマホ認証等)で限度額の変更を承認する
- 目的の振込手続きを実行する
送金完了後
- 振込が完了したら、速やかに限度額を再び「0円」または「数万円」に引き下げて戻す
注意点として、振込限度額は時間が経っても「自動的には元の金額に戻らない」という仕様になっています。一度引き上げた限度額は、送金完了後に利用者自身の手で引き下げ操作を行う必要があります。
FIDO認証を登録している場合、限度額変更などの重要な手続きでもスマホ認証による承認が必要となるため、追加の防御として機能します。なお、SMS認証・電話認証を利用している場合は、1日あたりの振込上限が200万円に制限されます。SBI新生銀行の公式案内でも、高額な振込を行う際は振込直前に限度額を引き上げ、振込後は速やかに引き下げる運用が推奨されています。
振込限度額の変更手順
振込限度額の変更は、パワーダイレクトまたはSBI新生銀行アプリから手続きが可能です。通常は手続き完了後すぐに新しい限度額が反映されます。
変更手順
- パワーダイレクトまたはアプリにログインする
- メニューの「各種変更・届出」から「限度額変更」を選択する
- 「振込限度額」の項目に希望の金額(0円〜1,000万円)を入力する
- スマホ認証の通知が届いたら、取引内容を確認して生体認証で承認する
4. ATM出金限度額とJ-Debit限度額の引き下げ
振込限度額を引き下げていても、キャッシュカードやスマホATMを使った物理的な出金ルートやデビット決済が開いたままでは片手落ちになります。SBI新生銀行では、ATM出金限度額とJ-Debit利用限度額も独立して設定可能です。
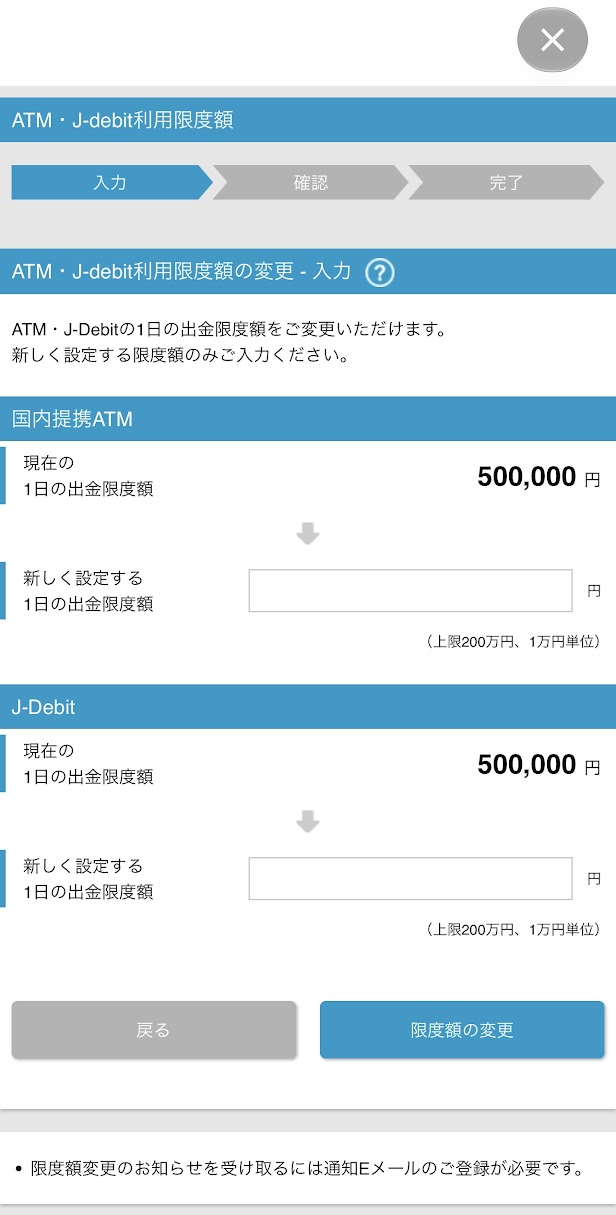
ATM出金限度額とJ-Debit限度額の仕様
ATM出金限度額とJ-Debit利用限度額は、それぞれ独立した限度額として設定されています。
ATM出金限度額は、キャッシュカードとスマホATMによる出金の合計額に適用されます。一方、J-Debit利用限度額は、J-Debitによる決済に適用されます。
どちらも初期設定は1日あたり50万円で、0円から200万円まで1万円単位で変更できます。ATM出金だけでなくJ-Debitも利用しない場合は、それぞれの限度額を必要最低限に引き下げておくとよいでしょう。
振込限度額とATM出金限度額の独立性
重要なのは、「振込限度額」「ATM出金限度額」「J-Debit利用限度額」は完全に別の設定項目であるという点です。
振込限度額を0円に設定しても、ATMからの出金や店頭窓口での取引、デビット決済まで停止できるわけではありません。万が一キャッシュカードの盗難や偽造、あるいはスマホATMの不正操作があった場合に備え、ATM出金限度額やJ-Debit利用限度額も普段使わないのであれば「0円」または「数万円」に引き下げておくことが推奨されます。
ATM出金限度額やJ-Debit利用限度額の変更も、パワーダイレクトやアプリから手続きが可能です。
5. 早期検知とアカウント管理の必須設定
不正アクセスに対しては、侵入を防ぐことと同時に「異常が発生した際に即座に検知できる環境」を整えておくことが欠かせません。
通知メールサービスとアプリプッシュ通知の活用
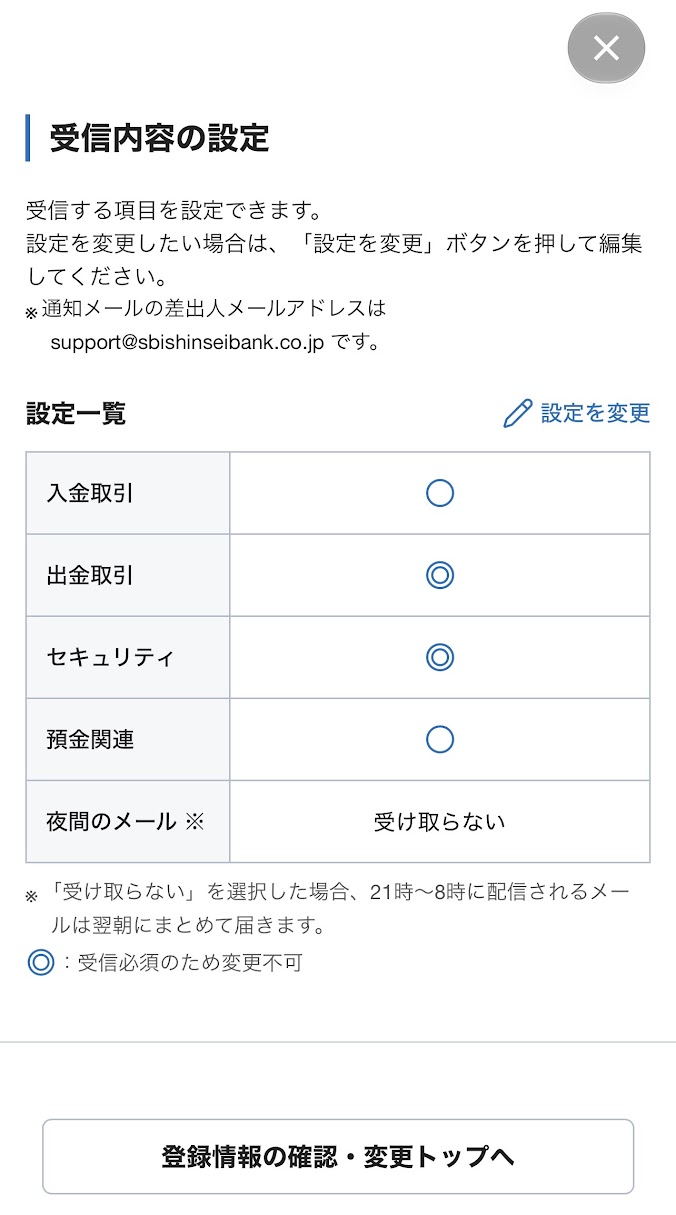
SBI新生銀行では、振込出金や各種限度額の変更など、一部の取引や手続きについて通知メールを受け取ることができます。また、一部の通知はSBI新生銀行アプリのプッシュ通知にも対応しています。
2026年8月9日の機能拡充により、通知対象の個別選択や、夜間(21時〜翌8時)のメール配信を抑止する設定なども追加されています。
通知対象や受信設定は変更される場合があるため、利用開始時に公式サイトで最新の通知対象を確認し、不正利用の検知に役立つ通知を有効にしておくことが大切です。日常的に確認できるメールアドレスを設定し、あわせてスマートフォンのアプリ通知も有効にしておくことで、より素早い状況把握につながります。
前回ログイン日時の確認習慣
SBI新生銀行では、ログインが行われるたびにメールが送信される仕様にはなっていません。その代わり、パワーダイレクトやアプリにログインした直後の画面に「前回のログイン日時」が表示されます。
ログインするたびに「前回ログイン日時が自分の直近の操作と一致しているか」を軽く確認する習慣をつけることで、身に覚えのない不正アクセスの兆候を早期に察知できます。
パスワードマネージャーによる適切な管理
SBI新生銀行のインターネットバンキング(パワーダイレクト)のパスワードには、固有の文字種ルールが存在します。
パワーダイレクトパスワードの仕様
- 文字数:半角6文字〜12文字
- 使用可能文字:アルファベットと数字の組み合わせ
- 必須条件:数字と英小文字をそれぞれ1文字以上含むこと
- 禁止事項:記号(!, /, @など)は使用不可
英大文字を加えることも可能ですが、必須条件ではありません。また記号を入力するとエラーになります。パスワードマネージャーを利用して、「6〜12文字、英小文字と数字を必ず含む、記号なし」という条件でランダムな文字列を生成し、他サービスとの使い回しを避けて管理することが有効です。銀行側の仕様上12文字までとなっているため、可能な範囲で12文字に近い長さ(上限の12文字)に設定しておくのが望ましいです。
6. スマートフォン端末と通信環境の防衛
FIDO認証の導入により、SBI新生銀行アプリをインストールしたスマートフォンそのものが金庫の鍵としての役割を担っています。端末側のセキュリティ対策も不可欠です。
端末本体のロックと生体認証
スマートフォンの画面ロックには、推測されやすい単純な数字4桁の暗証番号を避け、複雑なパスコードや指紋認証・顔認証を設定します。
机の上に端末を置いたまま離席した際の操作を防ぐため、画面の自動ロック時間は30秒から1分程度の短い時間に設定しておくのが基本です。
OSとアプリのアップデート維持
iOSやAndroidのOSアップデート、およびSBI新生銀行アプリの更新には、セキュリティ脆弱性の修正が含まれています。自動更新を有効にし、常に最新の状態を維持します。
また、不審な出所の非公式アプリを端末にインストールしないことも重要です。悪意のあるアプリによって画面情報が盗まれたり、不正操作を許してしまったりするリスクを防ぐためです。
通信事業者の契約者アカウント保護(SIMスワップ対策)
電話番号を第三者に不正に乗っ取られる「SIMスワップ詐欺」への警戒も必要です。電話番号が攻撃者の手に渡ると、SMS認証や電話認証が突破されてしまいます。
SIMスワップ対策では、通信事業者の契約者アカウントを保護することが極めて重要です。契約者マイページには他サービスと使い回していない強固なパスワードを設定し、二要素認証や、提供されている場合は契約情報変更時の追加本人確認を有効にしておくことが有効です。
なお、スマートフォンの「SIM PIN」は、主にSIMカードそのものを第三者に抜き取られて別端末に挿し替えられた場合の対策であり、通信事業者側の手続きを悪用するSIMスワップを直接防ぐものではありません。
日常の中で突然スマートフォンが圏外になり、再起動しても電波が戻らない場合は、SIMスワップなどの可能性も考え、通信事業者と銀行へ速やかに連絡する必要があります。
フリーWi-Fi利用時の注意点
街中のカフェや駅などで提供されている無料のフリーWi-Fiについては、「通信内容が平文で筒抜けになる」という誤解をされることがありますが、現在のSBI新生銀行アプリやパワーダイレクトの通信はHTTPS(TLS暗号化)によって保護されています。そのため、通信内容そのものが簡単に第三者に傍受されるわけではありません。
しかし、悪意ある第三者が設置した「なりすましアクセスポイント」に接続した場合、偽サイトへ誘導されたり、端末の脆弱性を突いた攻撃を受けるリスクは完全には否定できません。特にブラウザで「証明書が無効」「安全ではありません」といった警告画面が出た場合は、絶対にアクセスを続行してはいけません。
金融機関へのログインや送金操作を行う際は、公共のフリーWi-Fiを避け、スマートフォンのモバイル回線(4G/5G)や自宅の暗号化されたWi-Fi環境を利用するのが確実です。
7. フィッシング詐欺の手口とアクセスルールの徹底
どれほど強固な認証システムを導入していても、利用者自身が騙されて認証情報や暗証番号を渡してしまっては防ぎきれません。
よくあるフィッシング詐欺の手口
SBI新生銀行を騙る偽メールや偽SMSは、現在も定期的に確認されています。
典型的な文面の例:
- 「【重要】SBI新生銀行 セキュリティ強化のお願い」
- 「【SBI新生銀行】お客様の口座利用を一時制限いたしました」
- 「不正アクセスの検知に伴う本人確認のお願い」
こうしたメッセージは利用者の焦りや不安を煽り、記載されたURLをクリックさせて本物そっくりに作られた偽サイト(フィッシングサイト)へ誘導しようとします。
メールのリンクは踏まない「ゼロリンク」原則
フィッシング詐欺を防ぐ最も確実な対策は、「銀行から届いたメールやSMSに記載されたリンクは絶対にタップしない」というルールを徹底することです。
口座の残高確認や振込を行う際は、必ず以下の経路のみを利用します。
- スマートフォンの公式「SBI新生銀行アプリ」からアクセスする
- パソコンのブラウザにあらかじめ登録しておいた「ブックマーク」からアクセスする
また、ブラウザでアクセスする際は、アドレスバーのURLが sbishinseibank.co.jp で終わる正規ドメインであることを確認する習慣も有効です。
8. 万が一不正送金に遭った場合の対処方法と補償制度
万全の対策を講じていても、「万が一被害に遭ってしまった場合にどう動くべきか」「どのような補償制度があるのか」を正しく把握しておくことは重要です。
被害に気づいたときの緊急初動対応
身に覚えのない出金や限度額変更に気づいた場合は、直ちに以下の対応を取る必要があります。
1. SBI新生銀行の緊急窓口へ連絡(口座の利用停止)
金融犯罪被害の届出やキャッシュカードの紛失・盗難受付は、24時間365日対応の専用窓口で受け付けています。電話をかけて直ちに口座の出金停止・インターネットバンキングの利用停止を依頼します。
- 固定電話から:0120-456-007(フリーダイヤル)
- 携帯電話から:0570-016-007(ナビダイヤル・通話料有料)
2. 最寄りの警察署へ相談・被害届の提出
不正送金の被害を警察に相談し、被害届を提出します。銀行の補償手続きにおいて、警察への被害届提出(または被害相談の受理)が不可欠となります。
3. 銀行への詳細な説明と調査協力
被害が発生した経緯、利用していた端末の状況、身に覚えのない通知の履歴などを銀行に詳しく説明し、必要書類を提出して調査に協力します。
SBI新生銀行の不正利用補償制度
SBI新生銀行では、個人顧客のインターネットバンキング(パワーダイレクト)における不正送金被害に対して、全国銀行協会の申し合わせに準じた補償制度を設けています。
補償を受けるための基本要件:
- 被害に気づいた後、速やかにSBI新生銀行へ通知すること
- 警察署へ被害届を提出すること(または被害相談を行うこと)
- 銀行が行う被害状況の調査に十分協力すること
「50日前以降」の払戻しが補償対象となる規定
SBI新生銀行の規約では、インターネットバンキングの不正利用について、原則として「不正利用に気がついた日から50日前の日以降」になされた払戻しが補償対象として定められています。
ただし、これは無条件の補償を意味するものではありません。被害の発見や銀行への通知が遅れるほど状況の立証が難しくなるため、気づいた時点ですぐに連絡することが鉄則です。
過失・重大な過失の判断と注意点
補償制度があるからといって、無条件で全額が戻ってくるわけではありません。利用環境や個別事情を確認した上で、銀行所定の基準により過失や重大な過失の有無が総合的に判断されます。
預金者に重大な過失があると認められた場合は原則として全額補償の対象外となり、過失があると認められた場合は補償額が一部減額される可能性があります。
フィッシングサイトに認証情報を入力してしまった場合なども、被害発生の経緯や利用環境などを踏まえて個別に判断されます。特定の行為だけで補償の可否が一律に決まるとは限らないため、「被害に遭っても全額返ってくる」と油断せず、日頃から過失を問われないセキュアな設定と運用を徹底しておくことが大切です。
9. SBI新生銀行セキュリティ設定チェックリスト
最後に、SBI新生銀行の口座を高いセキュリティで安全に運用するためのチェックリストをまとめました。
必須設定(口座開設後すぐに完了させるべきこと)
| 設定項目 | 推奨する設定内容 | 防御の目的 |
|---|---|---|
| スマホ認証 | SBI新生銀行アプリでFIDO生体認証を登録 | 公開鍵暗号によるフィッシング耐性の確保、振込上限制限の解除 |
| 振込限度額 | 平時は0円または数万円に設定 | 万が一の不正アクセス時における通常の振込を制限 |
| ATM・J-Debit限度額 | 平時は0円または必要最低限に設定 | キャッシュカードやスマホATM、デビット決済による不正出金の防止 |
| 通知設定 | 日常的に確認できるメールアドレスとアプリ通知を設定 | 不正出金や限度額変更の早期検知 |
| パスワード | 6〜12文字の半角英数字(記号なし)でランダム生成 | パスワードマネージャーによる強固な認証管理(12文字推奨) |
推奨運用(日常の安全習慣)
| 運用項目 | 推奨する行動 | 防御の目的 |
|---|---|---|
| 送金時の運用 | 送金直前に限度額を引き上げ、完了後すぐ自分で引き下げる | 最小権限運用の徹底(自動では戻らない仕様への対策) |
| 取引承認 | スマホ認証の承認時にアプリと画面の表示内容を目視確認する | 不注意による不正送金承認の防止 |
| アクセス方法 | メールのリンクを踏まず、アプリかブックマークを使う | フィッシングサイトへの誘導を根本的に遮断 |
| ログイン確認 | ログイン直後の画面で前回ログイン日時を確認する | 身に覚えのないアクセスの早期発見 |
| 端末管理 | 端末の画面ロック・生体認証・OS自動更新を維持する | 端末紛失時や不正アプリによる不正操作の防止 |
| 利用環境 | 公共フリーWi-Fiでのバンキング操作を避ける | なりすましアクセスポイントや通信トラブルの回避 |
資産運用でリスクを取って資産形成を進める一方で、現金を保管する預金口座のセキュリティには徹底して保守的でありたいと考えています。
SBI新生銀行にまとまった生活防衛資金や待機資金を置いている方は、ぜひ一度ご自身の口座設定を見直し、安全性を高める設定を整えてみてください。
次に読むおすすめ記事

参考情報
- SBI新生銀行 セキュリティ
- SBI新生銀行 スマホ認証(FIDO)サービス
- SBI新生銀行 スマホ認証(FIDO)サービスの提供開始について
- SBI新生銀行 [インターネットバンキング]セキュリティ・カード廃止の概要や関連手続を知りたい。
- SBI新生銀行 スマホ認証(VIP Access)終了に伴う新しいスマホ認証(FIDO)への切り替えのお願い
- SBI新生銀行 パワーダイレクトやSBI新生銀行アプリの振込限度額の変更方法を教えてください。
- SBI新生銀行 【出金】1日に出金できる限度額はいくらですか?
- SBI新生銀行 [インターネットバンキング]パスワードの変更手順を知りたい。
- SBI新生銀行 パワーダイレクトパスワードの変更方法を教えてください。
- SBI新生銀行 通知メールサービス
- SBI新生銀行 通知Eメールサービス
- SBI新生銀行 不審に思われた場合、不正利用の被害にあわれた場合